



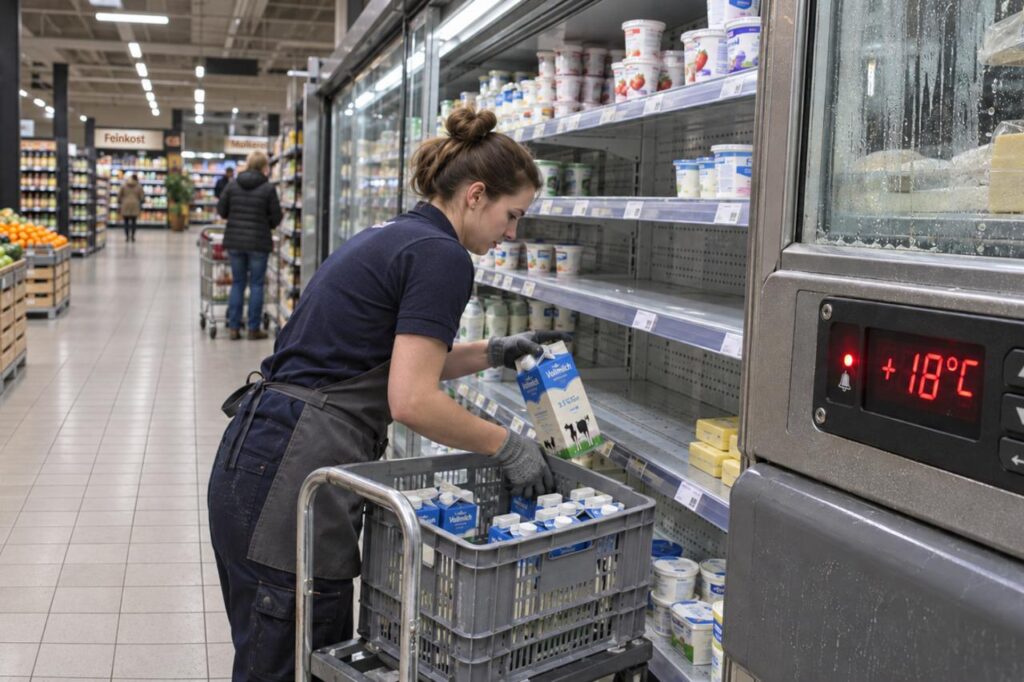
Kybernetické útoky už dávno nie sú len o ukradnutých heslách, napadnutých počítačoch či uniknutých osobných údajoch. Najnovšie sa ich terčom stali aj obyčajné supermarketové chladničky a mraziace boxy. Hackeri na diaľku zmenili ich teplotu, pričom niektoré zariadenia začali namiesto chladenia nebezpečne kúriť. Výsledkom boli znehodnotené potraviny, prázdne regály a miliónové škody.
Keď sa z chladničky stane vykurovacie zariadenie
Predstavte si, že prídete ráno do supermarketu a namiesto obvyklého pohľadu na plné chladiace boxy vás čakajú prázdne regály. Mäso, mliečne výrobky, syry, hotové jedlá aj mrazené potraviny museli zamestnanci vyhodiť. Dôvodom pritom nebola porucha elektriny ani technická chyba. Za všetkým stál kybernetický útok.
Začiatkom novembra 2026 zasiahla vlna problémov chladiace a mraziace zariadenia v supermarketoch v siedmich európskych krajinách. Problémy hlásili predajne v Belgicku, Švédsku, Luxembursku, Fínsku, Írsku a Estónsku. Útoky sa dotkli aj známych obchodných reťazcov, medzi nimi Carrefour, Intermarché, IKEA, Coop či ICA.
V niektorých prípadoch sa teplota zariadení na diaľku zvýšila až na približne 50 °C. Z chladiacich boxov sa tak prakticky stali vykurovacie zariadenia. Potraviny, ktoré mali zostať bezpečne uskladnené pri nízkych teplotách, sa začali rozmrazovať a kaziť.
Nešlo pritom o prvý podobný incident. Už v októbri čelili rozsiahlemu útoku francúzske supermarkety. Aj tam hackeri manipulovali s nastaveniami chladiacich systémov a spôsobili rozsiahle straty potravín.
Ako môžu hackeri ovládať supermarketovú chladničku?
Možno sa pýtate, ako je vôbec možné, že niekto z druhej strany Európy dokáže zmeniť teplotu v mraziacom boxe konkrétnej predajne.
Odpoveďou je digitalizácia a internet vecí, známy aj pod skratkou IoT.
Moderné chladiace systémy v supermarketoch už nie sú iba jednoduché zariadenia, ktoré zapojíme do elektrickej zásuvky. Sú vybavené digitálnymi riadiacimi jednotkami, senzormi a softvérom, ktorý umožňuje sledovať teplotu, regulovať výkon, vyhodnocovať poruchy a vykonávať servis na diaľku.
Takéto riešenie je pre obchodníkov praktické. Nemusia fyzicky kontrolovať každý chladiaci box a technici dokážu niektoré problémy riešiť aj bez návštevy predajne.
Problém nastáva vtedy, keď tieto systémy nie sú dostatočne zabezpečené.
Ak je riadiaca jednotka prístupná cez internet, používa slabé alebo predvolené heslo, prípadne má zastaraný softvér, môže sa stať vstupnou bránou pre útočníkov.
Podľa odborníkov v niektorých prípadoch nebolo potrebné použiť ani komplikovaný škodlivý softvér. Útočníkom stačilo získať prístup k ovládaniu zariadení a zmeniť ich nastavenia.
Prečo sa to deje práve v supermarketoch?
Obchodné reťazce prevádzkujú stovky až tisíce predajní. Každá z nich môže obsahovať množstvo chladiacich zariadení, digitálnych riadiacich jednotiek a ďalších systémov napojených na internet.
To vytvára veľké množstvo potenciálnych cieľov.
Ďalším problémom sú aktualizácie. Zatiaľ čo pri počítačoch a mobilných telefónoch sme zvyknutí na pravidelné bezpečnostné aktualizácie, pri priemyselných zariadeniach je situácia komplikovanejšia.
Aktualizácia chladiaceho systému môže znamenať jeho dočasné odstavenie. Pre supermarket, ktorý potrebuje nepretržite uchovávať tisíce kilogramov potravín v správnej teplote, to nie je jednoduché.
Niektoré zariadenia navyše fungujú so zastaraným firmvérom, ktorý už nemusí dostávať bezpečnostnú podporu.
Práve kombinácia internetového pripojenia, nedostatočného zabezpečenia a zanedbaných aktualizácií môže vytvoriť ideálne podmienky pre kybernetický útok.
Kto za útokmi stojí?
To je jedna z najväčších otázok, na ktorú zatiaľ neexistuje jednoznačná odpoveď.
K zodpovednosti za novembrové útoky sa podľa dostupných informácií neprihlásila žiadna hackerská skupina. Zatiaľ nie je potvrdené ani to, či išlo o jednotlivcov, organizovanú skupinu alebo aktérov napojených na niektorý štát.
Odborníci pracujú s viacerými možnosťami. Jednou z nich je snaha jednotlivca alebo skupiny demonštrovať svoje technické schopnosti. Druhou možnosťou je politicky motivovaný útok, ktorého cieľom nie je klasická finančná krádež, ale narušenie fungovania spoločnosti.
Práve potravinová bezpečnosť je v tomto prípade citlivou témou.
Predstavte si, aký psychologický efekt môže mať situácia, keď zákazníci prídu do obchodov a zistia, že chladiace boxy sú prázdne, pretože niekto na diaľku zasiahol do ich fungovania.
Európska únia preto incidenty označila za zámerný pokus narušiť potravinový dodávateľský reťazec a oslabiť dôveru spotrebiteľov.
Je však dôležité zdôrazniť, že konkrétny pôvodca novembrových útokov nebol v čase publikovania týchto informácií spoľahlivo identifikovaný.
Škody sa nekončia pri pokazenom mäse a mlieku
Keď sa hovorí o kybernetických útokoch, väčšina ľudí si predstaví ukradnuté dáta alebo zablokované počítače. V tomto prípade sú následky oveľa hmatateľnejšie.
Obchodníci musia zlikvidovať všetky potraviny, pri ktorých už nemožno zaručiť bezpečnosť. To znamená nielen priame finančné straty, ale aj náklady na likvidáciu odpadu, čistenie zariadení, opätovné naskladnenie tovaru a obnovu prevádzky.
Vo Francúzsku sa októbrové útoky dotkli stoviek predajní. Škody sa podľa vyjadrení predstaviteľov obchodných reťazcov mohli vyšplhať na desiatky miliónov eur.
Zásah však môže mať aj širšie následky. Ak sa podobné útoky budú opakovať, môžu narušiť zásobovanie obchodov a zvýšiť tlak na dodávateľov aj distribútorov.
Ohrozené nie sú iba supermarketové chladničky
Celý incident upozorňuje na problém, ktorý sa týka oveľa väčšieho množstva zariadení.
Internetové pripojenie dnes využívajú inteligentné vykurovacie systémy, klimatizácie, priemyselné stroje, bezpečnostné zariadenia, domáce spotrebiče aj technológie v nemocniciach.
Všetky tieto zariadenia môžu predstavovať potenciálne bezpečnostné riziko, ak nie sú správne nastavené a pravidelne aktualizované.
To, čo malo pôvodne priniesť pohodlie a efektívnejšiu prevádzku, sa môže v nesprávnych rukách zmeniť na slabé miesto celej infraštruktúry.
Čo by mali firmy urobiť, aby sa podobný útok nezopakoval?
Základom je nepodceňovať kybernetickú bezpečnosť zariadení, ktoré na prvý pohľad nemajú s počítačovou technikou nič spoločné.
Obchodné reťazce a prevádzkovatelia technológií by mali predovšetkým:
- Pravidelne aktualizovať softvér a firmvér riadiacich jednotiek.
- Zmeniť predvolené heslá a používať silné prihlasovacie údaje.
- Obmedziť prístup k chladiacim systémom z verejného internetu.
- Oddeliť technologické zariadenia od bežnej firemnej siete.
- Monitorovať neobvyklé zmeny teploty a nastavení.
- Zaviesť viacúrovňové zabezpečenie vzdialeného prístupu.
- Pripraviť plán reakcie na kybernetický incident vrátane manuálneho zásahu.
Dôležitá je aj pravidelná kontrola zariadení, ktoré už výrobca nepodporuje alebo pre ktoré nevydáva bezpečnostné aktualizácie.
Záver: Budúcnosť kybernetických útokov môže byť oveľa bližšie, než si myslíme
Útoky na supermarketové chladničky ukazujú, že kybernetická bezpečnosť už nie je len problémom IT oddelení a veľkých technologických spoločností.
Hackeri nemusia ukradnúť databázu zákazníkov ani zašifrovať firemné servery, aby spôsobili obrovské škody. Niekedy im stačí získať prístup k zariadeniu, ktoré má za úlohu udržiavať potraviny v chlade.
A práve to je na celom incidente najznepokojujúcejšie.
V čoraz viac prepojenom svete sa totiž digitálne útoky môžu veľmi rýchlo zmeniť na skutočné problémy v každodennom živote. To, čo dnes postihlo supermarketové mraziaky v Európe, môže byť varovaním pre všetky odvetvia, ktoré sa spoliehajú na inteligentné zariadenia pripojené k internetu.
Pretože keď hackeri dokážu zmeniť chladničku na radiátor, otázkou už nie je iba to, čo všetko je pripojené na internet. Otázkou je, ako dobre je to zabezpečené.